Pentest
As 10 vulnerabilidades mais encontradas em pentests no Brasil
Um panorama das falhas que mais aparecem em testes de invasão reais e o que sua equipe pode fazer para corrigi-las antes do próximo teste.
A análise de vulnerabilidades é uma varredura, em geral automática, que lista falhas conhecidas nos seus sistemas. O pentest é um ataque autorizado, conduzido por especialistas, que explora as falhas para mostrar o que um invasor conseguiria fazer. Um não substitui o outro: a varredura é a rotina, o pentest é a prova.
Equipe XPSec SecurityPublicado em 4 min de leitura
Ferramentas como Nessus, Qualys e OpenVAS percorrem servidores, sites e dispositivos comparando versões e configurações com bases de falhas conhecidas (CVEs). O resultado é uma lista de vulnerabilidades com severidade, que pode ser gerada toda semana ou todo mês.
É barata de repetir e ótima para pegar o óbvio: sistema desatualizado, porta aberta sem necessidade, certificado vencido. Os limites também são claros: muitos falsos positivos, nenhuma noção do contexto do negócio e nenhuma prova de que a falha pode mesmo ser explorada.
No pentest, especialistas atacam os sistemas com autorização e escopo definidos. Eles confirmam cada falha explorando-a, combinam falhas pequenas para chegar mais longe e testam o que nenhuma ferramenta entende, como as regras de negócio de uma aplicação. O guia completo está em o que é pentest.
| Análise de vulnerabilidades | Pentest | |
|---|---|---|
| Pergunta que responde | Que falhas conhecidas existem? | O que um atacante conseguiria fazer? |
| Como é feita | Ferramenta automática | Especialistas, com apoio de ferramentas |
| Profundidade | Larga e rasa: muitos ativos, sem exploração | Focada e profunda: explora e encadeia falhas |
| Falsos positivos | Comuns | Cada achado é confirmado com evidência |
| Lógica de negócio | Não testa | Testa (acesso a dados de outro cliente, fraude em fluxos) |
| Frequência típica | Semanal, mensal ou trimestral | Anual e após mudanças importantes |
| Entrega | Lista de vulnerabilidades com severidade | Relatório técnico e executivo, com impacto e reteste |
| Custo | Baixo por execução, em geral assinatura | Projeto com preço fechado por escopo |
Para entender as faixas de preço do pentest, veja quanto custa um pentest.
As principais normas tratam os dois como exigências separadas:
O caminho mais eficiente é ter a gestão de vulnerabilidades contínua cuidando da rotina, com priorização pelo risco real e acompanhamento da correção, e o pentest uma vez por ano e a cada mudança relevante. Assim o pentest não gasta tempo achando o que a varredura já acharia e se concentra no que só um especialista encontra.
Se a sua dúvida não estiver aqui, pergunte direto para a equipe.
Enviar uma perguntaNão. A varredura lista falhas conhecidas de forma automática. O pentest confirma e explora as falhas, combina várias delas e mostra o impacto real, além de testar regras de negócio.
Cada execução da varredura é bem mais barata, por isso ela é feita com frequência. O pentest custa mais por exigir especialistas, mas é feito poucas vezes por ano. Na prática, os dois entram no orçamento.
Varredura pelo menos a cada três meses (o PCI DSS pede trimestral), e de preferência mensal ou contínua. Pentest pelo menos uma vez por ano e depois de mudanças significativas.
Sim, se quiser saber o que um atacante conseguiria de verdade. A varredura não testa autorização entre usuários, regras de negócio nem combinação de falhas, que é onde estão os incidentes mais graves.
Um panorama das falhas que mais aparecem em testes de invasão reais e o que sua equipe pode fazer para corrigi-las antes do próximo teste.
O que definir, o que documentar e o que comunicar internamente para que o teste de invasão entregue o máximo de valor sem surpresas para ninguém.
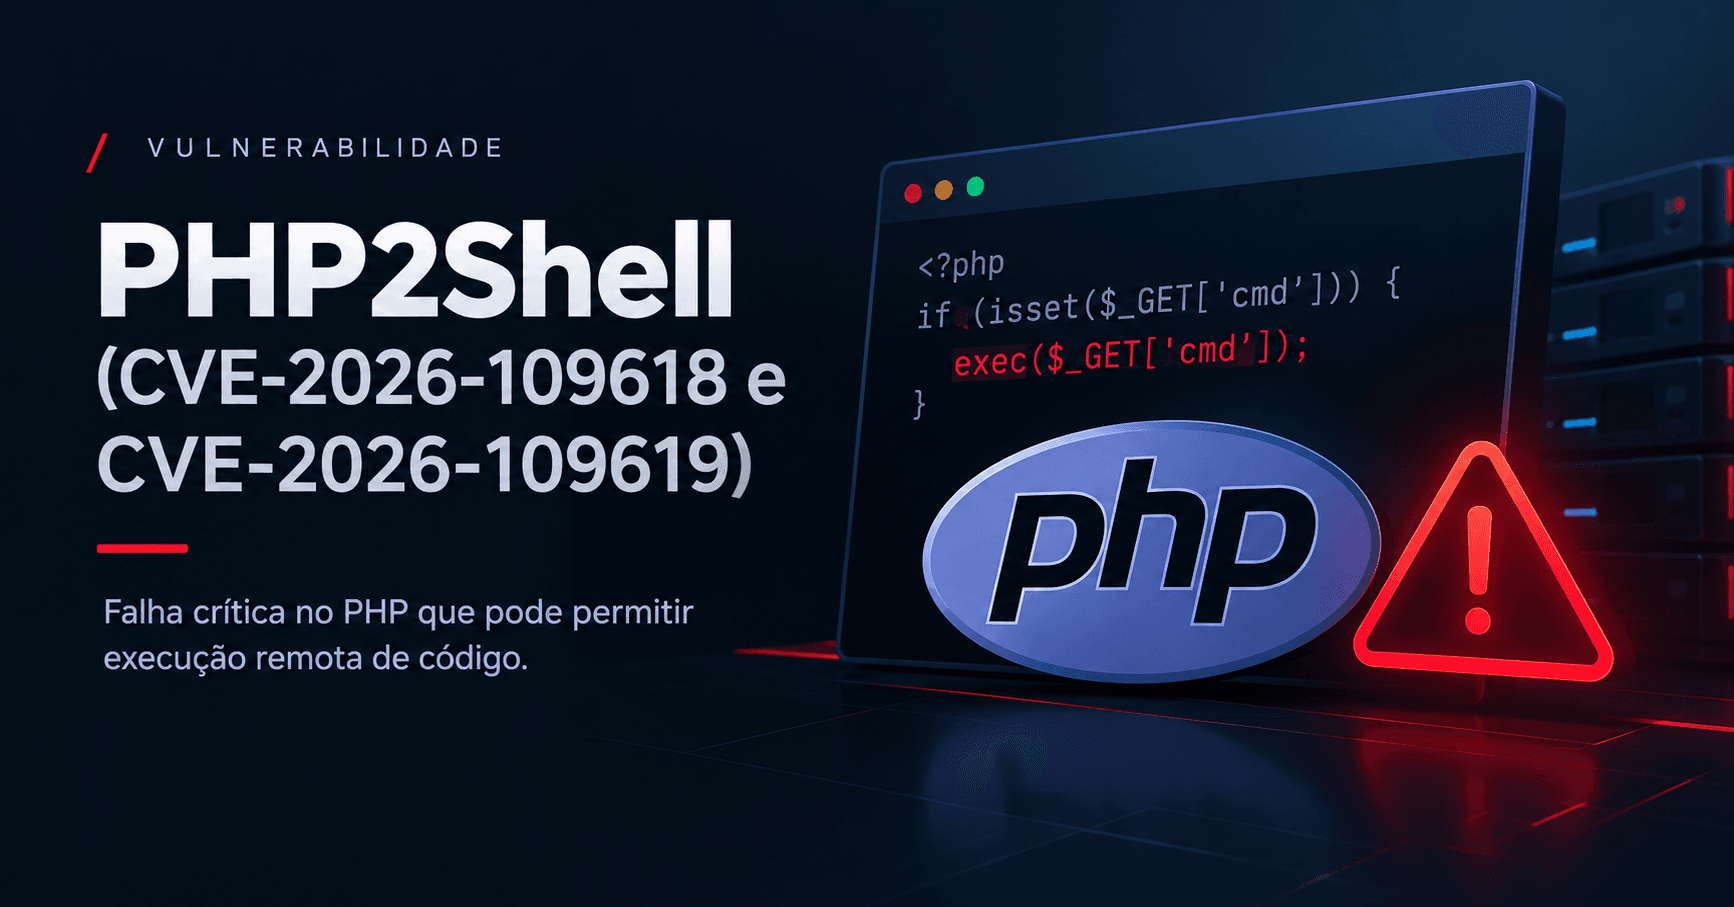
Como um recurso ligado por padrão desde o PHP 5.4, o session.upload_progress, virou um caminho de execução remota de código sem autenticação, e por que desligar uma flag não resolve.
Conte o que precisa proteger. Em até 24 horas úteis você recebe uma proposta com escopo, prazo e preço. A primeira conversa não tem custo.
Prefere conversar antes? Agende uma reunião ou escreva para info@xpsecsecurity.io.