Pesquisa
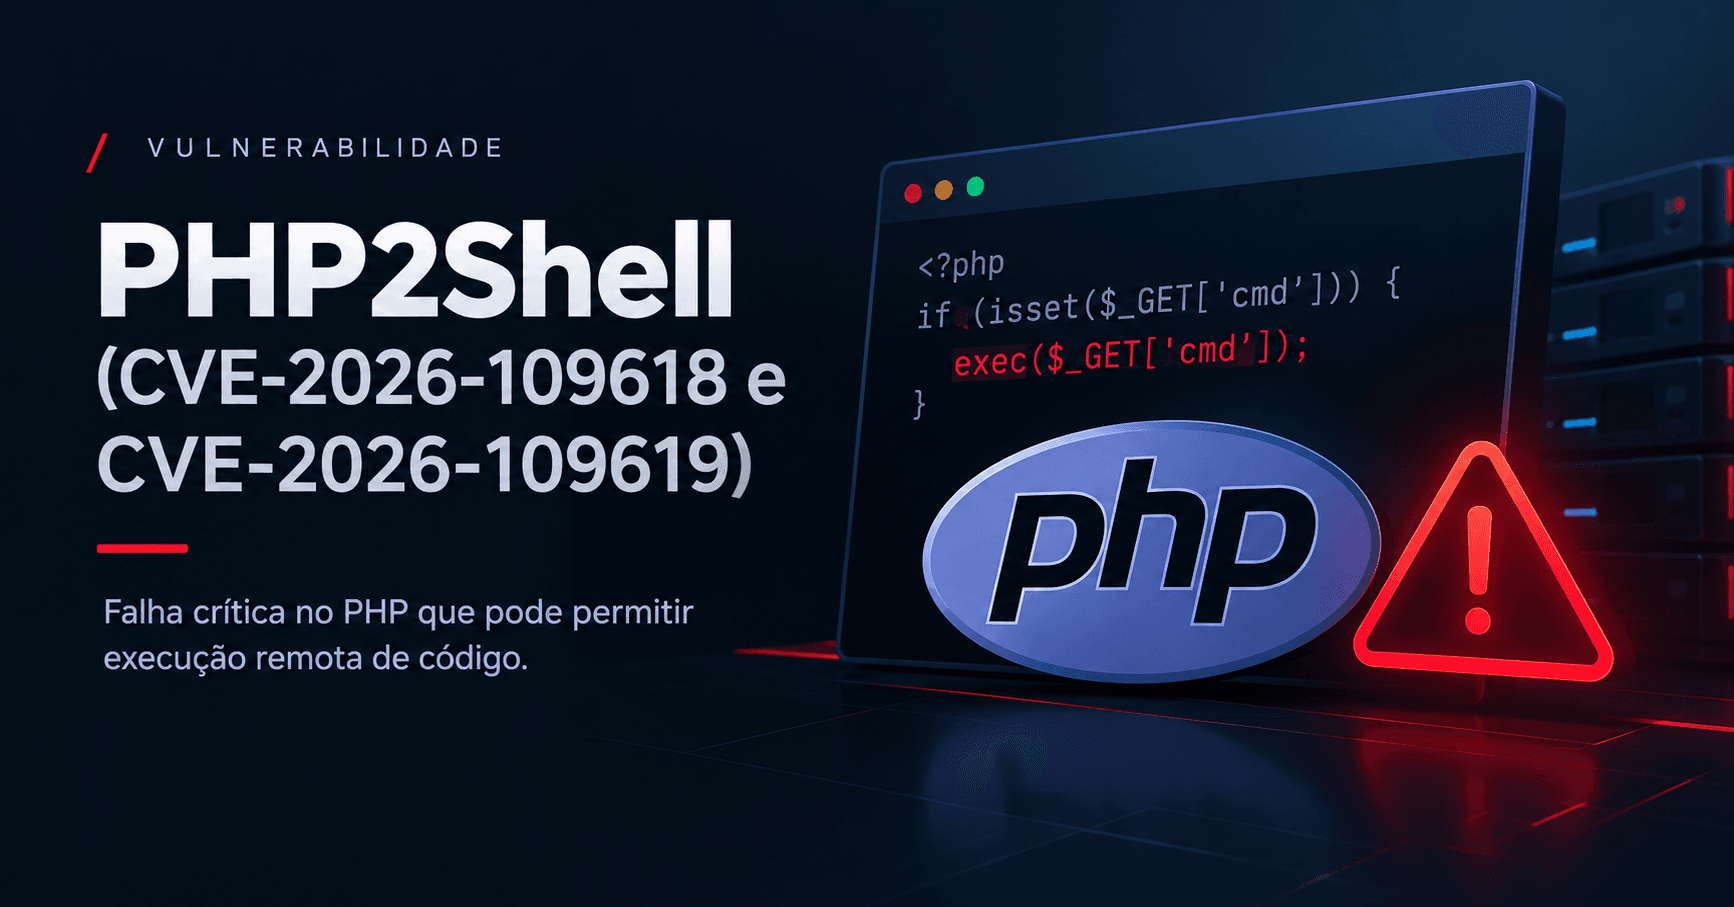
PHP2Shell (CVE-2026-109618 e CVE-2026-109619): análise técnica do RCE pré-autenticação que atinge quase toda a web
Como um recurso ligado por padrão desde o PHP 5.4, o session.upload_progress, virou um caminho de execução remota de código sem autenticação, e por que desligar uma flag não resolve.